В Латвии
LETA, Rus.Delfi.lv
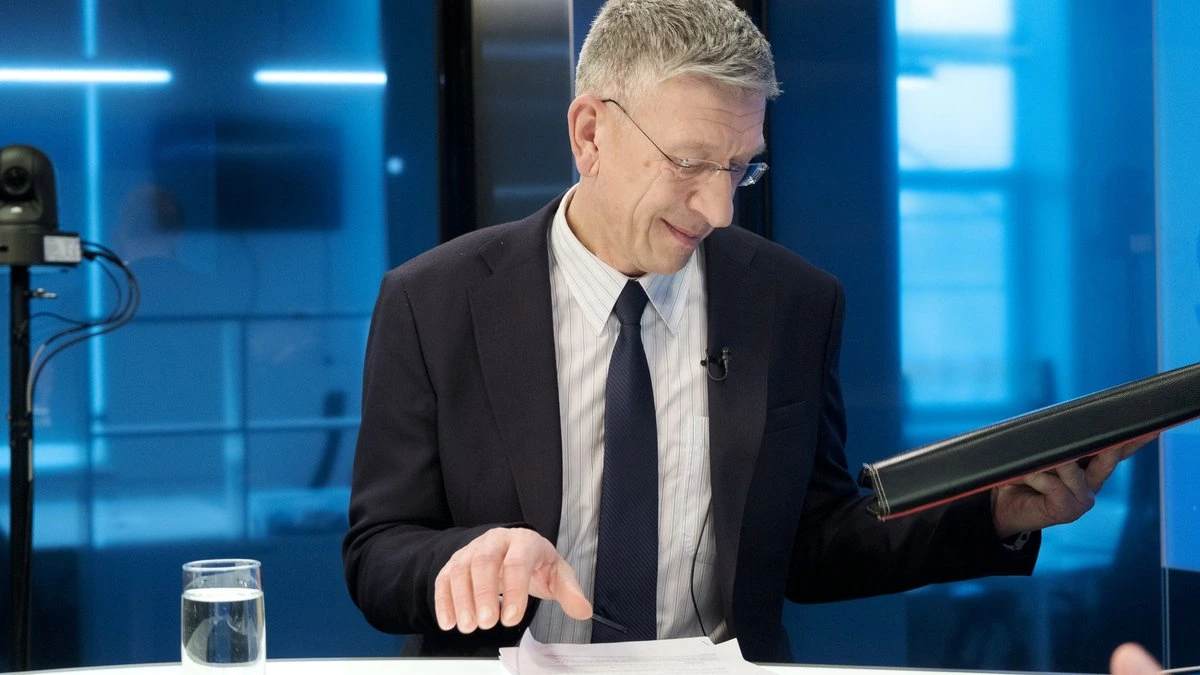
В связи с обнаруженными уязвимостями безопасности в языке программирования PHP фиксируются попытки атак на цифровые ресурсы Латвии, однако сейчас нет информации о каких-либо случаях успешного взлома, сообщил в четверг, 22 октября, утром в программе Латвийского телевидения "Утренняя панорама" заместитель руководителя учреждения по предотвращению киберинцидентов Cert.lv Варис Тейванс.
По мнению эксперта, можно ожидать, что атаки продолжатся, однако есть надежда, что их последствия будут незначительными. Вместе с тем практически наверняка среди сайтов, где вопросам безопасности уделяется меньше внимания, найдутся и "пострадавшие".
По словам Тейванса, в настоящее время наблюдаются преимущественно атаки ботов и небольших групп на цифровые ресурсы Латвии. Эти атаки не отличаются особой целенаправленностью и тщательной подготовкой.
Тейванс напомнил, что, поскольку попытки атак были зафиксированы еще вчера, было принято решение ограничить доступ к части латвийских интернет-сайтов. Большинство из них уже возобновили работу, однако некоторые по-прежнему недоступны.
По словам представителя Cert.lv, в Латвии до сих пор остаются недоступными восемь интернет-ресурсов высокой приоритетности. Например, в четверг утром по-прежнему не работает сайт официального издания Latvijas Vēstnesis.
Ограничения на доступ к латвийским интернет-ресурсам из-за рубежа также сохраняются и, вероятнее всего, продлятся как минимум до следующего понедельника.
Как уже сообщалось, в среду вечером из-за обнаруженных на глобальном уровне критических уязвимостей безопасности в языке программирования PHP был ограничен доступ к сайтам ряда государственных учреждений.
Первоначально Cert.lv сообщило, что доступ к нескольким цифровым ресурсам Латвии из-за рубежа временно ограничен. Однако позднее Государственная канцелярия распространила информацию о том, что для защиты от возможных кибератак принято решение временно приостановить доступ к единой платформе интернет-сайтов (TVP). Согласно информации на сайте Кабинета министров, на этой платформе размещены 165 сайтов государственных учреждений и самоуправлений.
В результате приостановки доступа к TVP сайты ряда государственных учреждений и самоуправлений Латвии оказались недоступны как в самой стране, так и за рубежом.
Как сообщили в Cert.lv, разработчики PHP также опубликовали рекомендации по снижению последствий уязвимостей в версиях программного обеспечения, поддержка которых прекращена. Однако эти меры лишь частично ограничивают возможные способы атак и не заменяют обновлений безопасности. Для систем, которые невозможно обновить до безопасной версии PHP, необходимо ограничить доступ из интернета, исключив их публичную доступность до устранения рисков безопасности.
Компании частного сектора также призывают незамедлительно проверить свои системы и установить доступные обновления безопасности. Особое внимание следует уделить общедоступным сайтам, интернет-магазинам, клиентским порталам и другим критически важным для бизнеса системам. Компаниям необходимо связаться со своими специалистами по обслуживанию информационных технологий или поставщиками хостинговых услуг, чтобы проверить используемые версии PHP и обеспечить установку необходимых обновлений.
Cert.lv подчеркивает, что при обнаружении критических уязвимостей крайне важны своевременные и скоординированные действия. Превентивные ограничения доступа являются временной мерой защиты, тогда как оперативная установка обновлений безопасности имеет решающее значение для обеспечения безопасности информационных систем как государственного, так и частного сектора, а также бесперебойного предоставления цифровых услуг, говорится в сообщении учреждения по предотвращению киберинцидентов.
Как уже сообщало агентство LETA, в языке программирования PHP обнаружены две критические уязвимости безопасности, которые могут позволить злоумышленникам выполнять команды в системе без предварительной аутентификации.
Эти уязвимости идентифицированы как CVE-2026-109618 и CVE-2026-109619. Обе получили оценку критичности 9,2 балла из 10 по стандарту CVSS v4.0. Согласно имеющейся на данный момент информации, эксплуатация этих уязвимостей может позволить злоумышленнику, не прошедшему аутентификацию, выполнять произвольные команды в уязвимой системе.
PHP широко используется при создании интернет-сайтов, поэтому обнаруженные уязвимости представляют серьезную угрозу для большого числа систем.
В общей сложности в Латвии выявлено около 6000 ресурсов, которые потенциально могут быть затронуты уязвимостями PHP, причем лишь несколько сотен из них относятся к государственному сектору. Cert.lv совместно с ответственными учреждениями продолжает следить за ситуацией и координировать необходимые меры защиты.
В среду вечером в Латвии начал постепенно восстанавливаться доступ к сайтам государственных учреждений, которые были закрыты из-за обнаруженных на глобальном уровне критических уязвимостей безопасности в языке программирования PHP, отмечает агентство LETA.
Читайте Delfi в Facebook , Instagram и Telegram !